

本記事には広告・アフィリエイトリンクを含みます。Codex CLIやVPSの仕様・料金は変わる可能性があります。導入前にOpenAI公式情報、利用中のサーバー会社、契約プラン、社内ルールを確認してください。
CodexをVPSで使うときに一番大事なのは、インストールではなくセキュリティと費用管理です。 便利だからといって、AIに本番環境・顧客データ・外部送信・DB更新を自由に触らせると、開発効率よりリスクが大きくなります。
この記事では、`Codex VPS セキュリティ`、`Codex VPS 料金`、`Codex VPS 運用`を調べている人向けに、VPSでCodexを使う前に決めるべき安全設計と費用の見方を整理します。FluxionWorksの考え方は明確です。AIは使えて当たり前。未来を切り開くのは、何を任せて何を人間が判断するかを設計する力です。
この記事の結論
- Codex + VPSは、検証・開発・定型処理には向いている
- 本番操作、外部送信、DB破壊的変更、権限変更は人間承認を残す
- 費用はVPS代だけでなく、AI利用量、バックアップ、保守時間まで見る
- 最初は検証用VPSで、TASK/RESULTとログ保存から始める
CodexをVPSで使うときの主なリスク
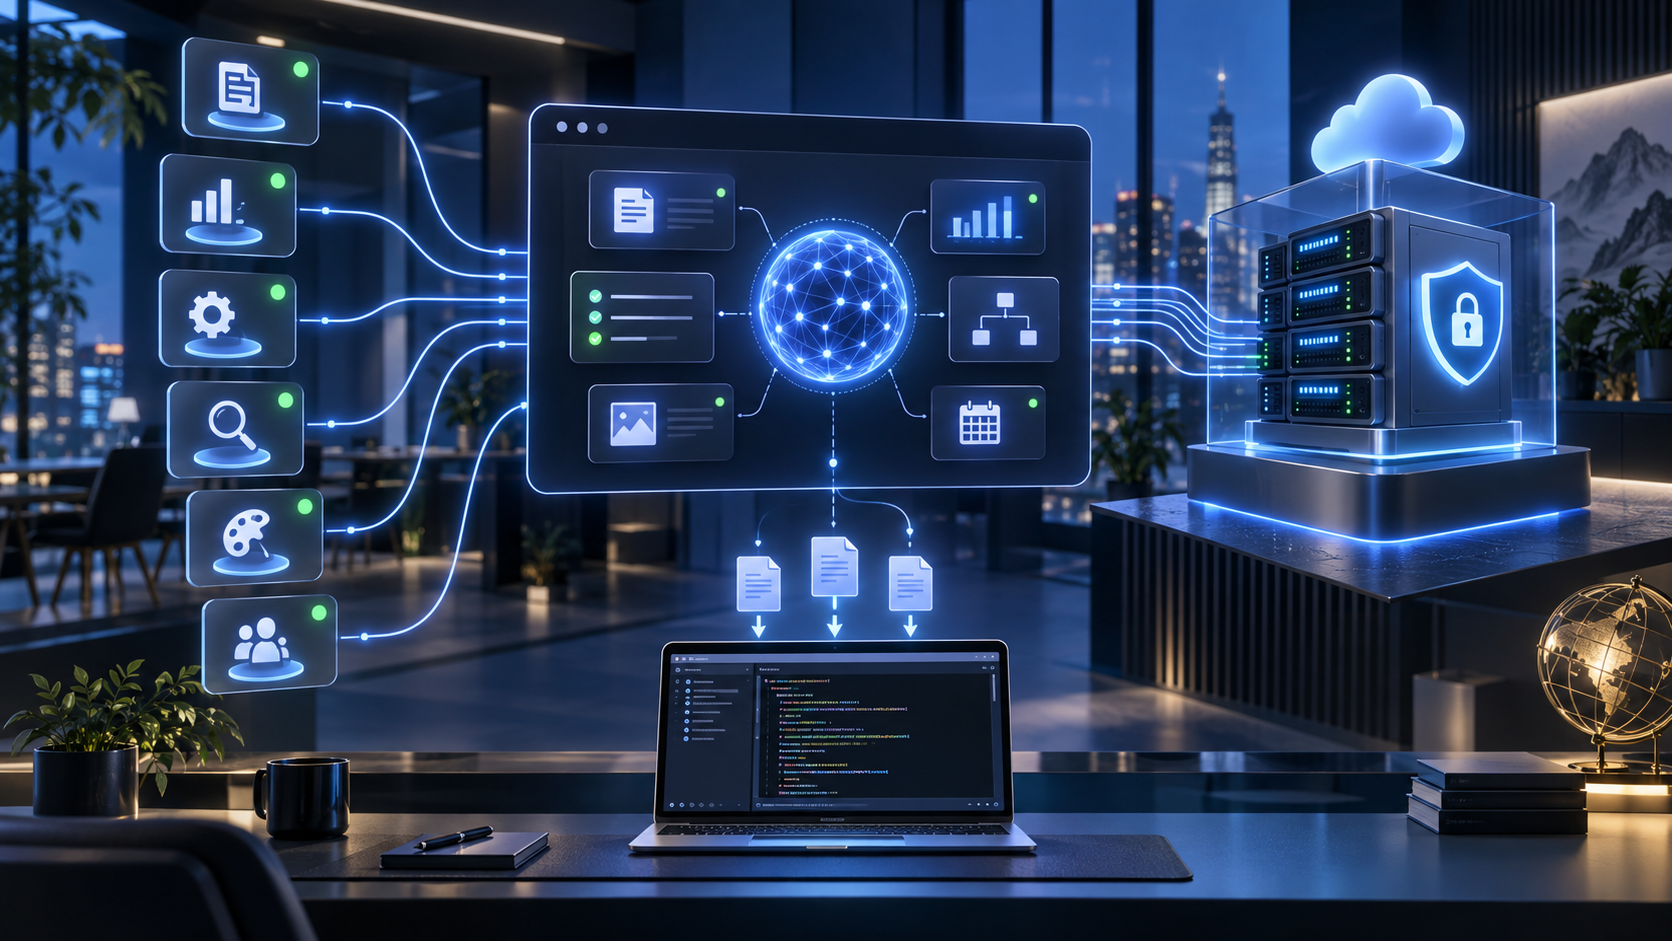
Codexは開発作業を大きく助けてくれます。コード調査、修正、テスト、ドキュメント整理、タスク分解などに使えるため、VPSと組み合わせると自社システム開発のスピードは上げやすいです。しかし、VPSはインターネット上のサーバーです。ローカルPCよりも、公開範囲や権限設計に気を使う必要があります。
本番環境を直接触るリスク
実行環境を検証用と本番用に分け、本番への反映は差分・テスト結果・復元手順を人が確認してから行います。例えば請求書アプリなら、Codexに下書きの修正を任せても、顧客データの更新と送信は担当者が承認します。
最初に避けたいのは、Codexが本番環境を直接触る構成です。たとえば、運用中のWebアプリ、顧客データが入ったDB、公開中のWordPress、決済や契約に関係する処理を、検証なしでAIに変更させるのは危険です。
AIの出力は速いですが、常に事業責任を理解しているわけではありません。ファイル削除、設定変更、DB更新、外部送信など、取り返しのつきにくい操作は人間承認を残すべきです。最初は本番ではなく、検証用VPSやステージング環境で使うのが現実的です。
認証情報やAPIキーを置きすぎるリスク
作業用のアカウントには必要なリポジトリとディレクトリだけを見せます。認証情報をソースやTASKに貼らず、保存場所と失効方法を一覧にします。VPS上の同じOSユーザーで複数のエージェントを動かす場合は、互いの認証ファイルを読める可能性も検討します。
VPSには、SSH鍵、APIキー、WordPress認証情報、DB接続情報、各種トークンが置かれがちです。便利だからといって、すべての認証情報を同じ環境に置くと、漏えい時の影響範囲が大きくなります。
AIに作業させる環境では、必要な権限だけを渡す考え方が重要です。読み取り専用で十分な作業、下書きだけでよい作業、本番更新が必要な作業を分けます。最初から万能の管理者権限を渡さないことが、安全運用の基本です。
ログが残らないリスク
TASKに依頼者、対象、日時、承認者を残し、RESULTには実行コマンドの要約、変更ファイル、テスト結果、未解決事項を残します。顧客情報や秘密鍵をそのままログに入れず、復旧時に必要な事実だけを保存します。
AIに開発作業を任せる場合、何を依頼し、何を変更し、どのテストを行い、何が未確認なのかが残っていないと、後から追えません。会話履歴だけに依存すると、時間が経ったときにプロジェクト状態が分からなくなります。
FluxionWorksでは、TASK/RESULT形式で作業を永続化する考え方を重視しています。AIに依頼したタスク、作業結果、変更ファイル、テスト結果、承認待ちをファイルとして残すことで、AI社員の仕事が会社の資産になります。
AI利用量が見えなくなるリスク
月初に上限と確認日を決め、VPS、API、バックアップ、監視、担当者の確認時間を別行で記録します。実行回数だけでなく、失敗した再試行や長い入力による増分を確認し、予算を超えたら対象業務を縮める判断をします。日別の利用量も残します。
CodexやAIエージェントは便利ですが、同じ問題を何度も再試行したり、簡単な定型処理まで高性能モデルに任せたりすると、コストが見えにくくなります。VPSで定期処理や自動化を増やすほど、この管理は重要になります。
定型処理はPowerShellやPython、単純な分類は軽量モデル、複雑な設計やレビューは高性能モデル、開発実作業はCodexというように、用途ごとに使い分ける設計が必要です。
最初に決めるセキュリティ設計
CodexをVPSで使うなら、最初にセキュリティ設計を決めます。難しい専門用語を並べるより、実務で守るルールを明確にすることが大切です。
| 項目 | 最初の推奨 | 理由 |
|---|---|---|
| 利用環境 | 検証用VPSから始める | 本番事故を避ける |
| 権限 | 必要最小限のユーザー | 影響範囲を限定する |
| 認証情報 | 用途ごとに分ける | 漏えい時の被害を減らす |
| 承認 | 外部影響は人間承認 | 公開・送信・削除を止める |
| ログ | TASK/RESULTを保存 | 後から追える |
SSH接続とユーザー権限を分ける
SSH鍵を持つ人、アプリを動かす人、公開を承認する人を同一の権限にまとめない設計が基本です。退職・担当変更時は鍵とトークンを失効できるよう、発行者と用途を台帳化します。使わない公開ポートは開けず、接続経路も月次で見直します。
VPSを使うなら、まずSSH接続とユーザー権限を整理します。普段の作業ユーザーと管理者権限を分け、必要なときだけ権限を上げる形にします。最初から常に強い権限で作業すると、誤操作時の影響が大きくなります。
SSH鍵、パスワード認証、ポート、ファイアウォール、アップデート、バックアップは、Codex以前の土台です。ここが弱いままAIエージェントを入れると、便利さより危険が勝ちます。
サンドボックスと承認ポリシーの考え方を理解する
サンドボックスは編集可能な範囲、承認ポリシーは範囲外の操作時に止まる条件です。両者を混同せず、まず検証用の限定ディレクトリで、読めるファイルと書けるファイルを実際に確かめます。外部から読む文書は命令ではなく資料として扱います。
Codex CLIには、サンドボックスや承認に関する考え方があります。OpenAI公式ドキュメントでも、サンドボックスと承認の重要性が説明されています。ローカルやVPSで使う場合も、どこまでファイルを触れるか、どの操作で承認を求めるかを意識する必要があります。
重要なのは、面倒だからといって承認や制限をすべて外さないことです。便利さを最大化したい気持ちは分かりますが、`danger-full-access` のような強い権限は、信頼できる環境や限定作業で慎重に使うべきです。
本番操作の承認ルールを文書化する
公開、課金、権限変更、データ削除は事前に申請者と承認者を決めます。「危険な操作は確認する」という抽象ルールだけでは運用できません。変更対象、戻し方、影響する利用者、実施時間を短い申請書にしてから判断します。
本番デプロイ、WordPress公開、顧客へのメール送信、SNS投稿、Slack返信、DB削除、重要ブランチへの反映は、必ず承認ルールを文書化します。誰が承認するか、どのファイルに記録するか、どこまでAIが下書きしてよいかを決めます。
これは堅苦しいルールではなく、AIを安心して使うための仕組みです。人間が守るべき判断を残すからこそ、AIには調査、実装、テスト、下書き、分析を任せやすくなります。
バックアップとロールバックを用意する
バックアップが存在するだけでは復旧可能とは言えません。検証環境で復元して、データの時点、復旧に必要な時間、再入力が必要な範囲を記録します。初回公開前と大きな変更前には、切り戻す判断者と連絡経路も決めておきます。
AIに限らず、開発では失敗が起きます。大切なのは、失敗しないことではなく、戻せることです。VPSのスナップショット、Gitの履歴、DBバックアップ、WordPressのバックアップ、設定ファイルの退避を考えておきます。
特に自社システム開発では、最初の段階で「どの時点に戻せるか」を確認します。戻せない環境で自動化を進めるのは危険です。ロールバックの手順は、障害が起きてから作るのではなく、最初の検証段階で一度試しておく方が安全です。
費用で見るべきポイント
Codex/VPSの費用は、VPS代だけではありません。AI利用料、ドメイン、バックアップ、保守時間、監視、開発作業のやり直しまで含めて考える必要があります。
VPS代は固定費、AI利用量は変動費
月額のサーバー料金だけを比較せず、必要メモリ、転送量、ストレージ、バックアップの条件を同じ表にします。利用量は仮の少量ケースと増加ケースに分け、契約前に公式料金表で確認します。この記事は特定プランの価格を確定していません。
VPS代は月額で見えやすい固定費です。一方、AI利用量は作業量やモデル選択で変わります。簡単な処理まで毎回高性能モデルを使うと、費用対効果が悪くなります。
おすすめは、定型処理をスクリプト化し、AIは判断や文章化、設計、コード修正に使う分担です。AIを使わない方がよい作業を見極めることも、AI活用の一部です。毎月の利用量を記録し、どのタスクにAIを使ったかを残すと、無駄な再試行を減らせます。
バックアップと保守費を忘れない
見積もりには更新担当、障害の一次切り分け、復旧訓練、ログ確認の時間を含めます。外部委託なら対象時間帯と対象外作業を確認してください。保守契約の有無や料金は提供者ごとに違うため、導入時に書面で確かめます。
サーバー費用だけを見ていると、バックアップ、監視、アップデート、障害対応、セキュリティ確認のコストを見落とします。小さな検証なら軽く始められますが、本番に近づくほど保守費が必要になります。
FluxionWorksの考え方では、保守は「壊れたら直す」だけではありません。ログを見て、アクセスを見て、AI利用量を見て、改善タスクを作るところまで含みます。月額費用だけでなく、継続して見る人の時間もコストとして考えると、無理な運用を避けやすくなります。
開発コストは「作る時間」より「迷う時間」が大きい
依頼を「管理画面を作る」だけにすると、誰が何を判断する画面か分からず手戻りします。現場の帳票を見ながら通常例と例外例を各数件選び、入力、確認、承認、出力を一枚にします。その後で画面と自動化範囲を決めます。業務の前後を一緒に確認すると、不要な機能も見えます。
Codexを使うとコードを書く速度は上がります。しかし、何を作るか、どこまで作るか、誰が確認するかが曖昧だと、作り直しが増えます。結果として、コードを書く時間より迷う時間がコストになります。
だからこそ、Codex/VPSの費用管理では、最初にTASKを切り、受け入れ条件を決め、禁止事項と承認事項を明確にします。AIに良い仕事をさせるには、人間側の設計が必要です。
小さく始める予算感を持つ
例として、週20件の受注確認で一件5分を3分にするなら、理論上の削減は週40分です。ただし新しい確認が一件1分増えれば純減は週20分です。数値は説明用の仮定で、実績ではありません。確認時間まで含めて回収を考えます。
最初から大規模なAI会社システムを作る必要はありません。問い合わせ整理、TASK/RESULT、承認管理、簡単なレポート、WordPress分析など、小さな部品から始める方が現実的です。
予算感としては、検証環境、簡易ツール、運用設計を分けて考えます。小さく始め、数字や使い勝手を見てから追加投資する方が失敗しにくいです。特に副業や小規模事業では、最初の目的を「完成」ではなく「継続判断できる材料を得ること」に置くと、費用を抑えやすくなります。
安全な運用ルール
Codex/VPSを安全に運用するには、ルールを現場で使える形にする必要があります。理想論ではなく、毎回の作業で迷わないことが大切です。
タスクは必ずTASKファイルにする
TASKには目的、対象ファイル、してよい操作、してはいけない操作、完了条件を記載します。例えば「CSV取り込みの例外表示を修正し、既存データは変更しない」と書けば、Codexが触れる範囲を人が点検できます。曖昧なら着手前に範囲を絞ります。
Codexに口頭やチャットだけで指示を出すと、作業の前提が流れやすくなります。Project、Task ID、背景、目的、要件、受け入れ条件、関連ファイル、禁止事項、承認事項をTASKとして残します。
この形にすると、AI社員やCodexに作業を渡しやすくなります。あとから見ても、何を依頼したのかが分かります。特にVPS上で複数プロジェクトを扱う場合、TASKがない作業は再現できず、属人的なAI作業になりやすいです。
結果はRESULTとして保存する
RESULTは成功報告だけでなく、再現手順、失敗したケース、テストしていない範囲を残します。翌週の担当者が同じ作業をやり直せる粒度を目安にし、画面の印象だけで完了扱いにしません。個人情報は伏せた例で説明します。
作業結果も保存します。何を変更したか、どのテストをしたか、未確認事項は何か、次にやるべきことは何か。これを残さないと、AIが働いたのに会社の知識として蓄積されません。
会話履歴に依存しないことが重要です。AI-COMPANYのような仕組みでは、プロジェクト状態、判断、タスク、結果をローカルファイルへ永続化することで、AI社員の仕事を継続できます。RESULTがあると、翌週の改善や別AI社員への引き継ぎも簡単になります。
危険操作は承認待ちに入れる
公開サイトへの反映、DB変更、外部への送信はTASKに含まれていても自動実施にしません。承認待ちの一覧に影響範囲と復元手順を並べ、担当者が一件ずつ判断します。AIを使えて当たり前でも、顧客への責任と最終判断は人が持ちます。
危険操作は、AIが勝手に実行しないようにします。たとえば、本番デプロイ、DB削除、外部返信、SNS投稿、WordPress公開、Git重要ブランチ反映、ファイル大量削除、権限変更などです。
これらは「できるかどうか」ではなく「やってよいかどうか」の問題です。技術的にできても、事業判断として承認が必要なものは分けます。承認待ち一覧を作っておくと、AIの作業スピードを活かしながら、CEOが最終判断者である状態を保てます。
毎週レビューして改善する
毎週、削減時間だけでなく再作業件数、例外率、現場の確認負荷を一緒に見ます。変化が出なければ「AIの使い方が悪い」と決めつけず、対象業務、入力品質、画面の配置を現場・現物・現状で見直します。次週は変更を一つに絞ります。
Codex/VPS運用は、一度作って終わりではありません。毎週、実行ログ、失敗したタスク、AI利用量、問い合わせ、アクセス解析、未完了タスクを見ます。そこから次の改善を決めます。
AI導入は「便利なツールを入れること」ではなく、改善サイクルを回すことです。現場・現物・現状を見ながら、運用を育てる必要があります。週次レビューを続けることで、AIが作業する会社ではなく、AIと一緒に成長する会社に近づきます。
VPS選びとXサーバー導線
VPSやサーバーを選ぶときは、スペックだけでなく、自分が運用できるかを見ます。情報量、管理画面、バックアップ、サポート、WordPressとの相性、ドメイン管理、料金体系が重要です。
初心者は情報量と管理画面を重視する
サポート記事の多さに加え、障害時に自社で切り分けられるかを確認します。試用段階で管理画面、バックアップ、パケットフィルターの所在を探し、担当者が迷うなら運用費に教育時間を計上します。サーバー契約自体を目的にしません。
VPSは自由度が高い反面、設定を間違えると危険です。初めて使う場合は、国内で情報が多いサービス、管理画面が分かりやすいサービス、バックアップやスナップショットが使いやすいサービスを選ぶと進めやすいです。
すでに使っているサーバーがあるなら、無理に乗り換える必要はありません。目的はサーバー契約ではなく、安全に検証・開発・運用できる環境を作ることです。迷ったときは、料金の安さだけでなく、復旧しやすさと調べやすさを重視してください。
WordPressやLP検証も一緒に考える
Codex/VPSを自社システム開発だけでなく、WordPress、LP、問い合わせ導線、ブログ運用とつなげるなら、Web運用全体のしやすさも大切です。サーバーを分けるのか、検証環境を分けるのか、本番とステージングをどう扱うのかを考えます。
FluxionWorksでは、記事、LP、SNS、問い合わせ、GA4/Search Consoleをつなげて改善する考え方を重視しています。Codex/VPSもその一部として設計すると、単なる開発環境ではなく事業改善の土台になります。
PR: VPSやWordPress検証環境を用意する場合
Codex/VPS、自社システム開発、WordPress/LP検証を小さく始めたい場合、レンタルサーバーやVPSを使う選択肢があります。契約前に料金、必要スペック、バックアップ、解約条件を確認してください。

小さく始める実践フロー
Codex/VPSは、最初から大きなAI会社システムを作るより、小さな実践フローで始める方がうまくいきます。ここでは30日から90日の流れで整理します。
1週目: 検証用VPSと作業範囲を決める
最初の週は架空データで一つの業務を試し、顧客の本番データは移さない方が範囲を保てます。作業用ユーザーとリポジトリを限定し、誰が判断結果を受け取るかを決めます。環境を作っただけでPoC成功とは数えません。
まず、検証用VPSを用意し、何を触ってよいかを決めます。本番DB、顧客情報、決済情報、重要な認証情報は置かない方が安全です。最初の目的は、Codexが安全に作業できる範囲を作ることです。
この段階では、SSH接続、ユーザー権限、ファイアウォール、バックアップ、Gitクローン、作業ディレクトリを確認します。派手なAI機能より、土台づくりが大切です。作業範囲を決めるだけでも、AIに任せられることと任せてはいけないことが見えてきます。
2〜3週目: TASK/RESULTで1つの作業を回す
受発注のCSV整形なら、通常行と欠損行を分けたテストデータを用意します。Codexには変換案を作らせ、人が原本と照合します。処理時間だけでなく修正件数を記録し、誤った出力がどこで止まるかも確認します。
次に、1つの小さなタスクをCodexに渡します。たとえば、既存スクリプトの整理、ログ出力の追加、テスト追加、README作成などです。タスクには背景、目的、受け入れ条件、禁止事項、承認事項を入れます。
作業後はRESULTに記録します。何をしたか、どのファイルを触ったか、テスト結果はどうか、未確認事項は何か。これが残ると、次のタスクに進みやすくなります。最初の1件は小さくて構いません。安全に1サイクル回す経験が重要です。
4週目: 危険操作リストを作る
「本番データを消さない」だけでなく、権限追加、外部送信、公開設定変更、課金操作を一覧にします。各操作について申請先と代替の検証方法を決めると、担当者が毎回迷いません。承認待ちが多すぎる場合はTASKをさらに小さくします。
VPS上で作業が回り始めたら、危険操作リストを作ります。本番反映、外部公開、DB削除、権限変更、ファイル大量削除、SNS投稿、メール送信などです。これらはAIが勝手に実行しないようにします。
危険操作リストは、AIを止めるためではなく、安心して任せるための線引きです。ここがあると、開発スピードを上げても事故を防ぎやすくなります。リストは一度作って終わりではなく、実際の作業で怖かった場面を追加して育てます。
2〜3か月目: 定型処理をスクリプト化する
定型化の前に、例外の発生率と人の承認箇所を測ります。月に一度しか起きない複雑な処理は自動化の優先順位を下げ、反復する低リスクの下書き作業からスクリプト化します。変更後も停止条件と復元手順を残します。
毎回同じ確認をしているものは、AIに毎回考えさせるよりスクリプト化します。GA4取得、Search Console取得、WordPress記事一覧、バックアップ確認、ログ集計などです。
AIは、その結果を見て「何を改善するか」を考える役割に寄せます。定型処理はスクリプト、判断はAI、人間は承認。この分担ができると、AI会社らしい運用に近づきます。簡単な処理で高性能モデルを使い続けないことも、長く続く仕組みには欠かせません。
よくある質問
CodexをVPSで使うのは危険ですか?
使い方次第です。検証用VPSで、権限を分け、ログを残し、危険操作を承認制にすれば、安全に始めやすくなります。一方で、本番環境や顧客データを自由に触れる状態で使うのは危険です。
費用はどれくらい見ればよいですか?
VPS代、ドメイン、バックアップ、AI利用量、保守時間を分けて見ます。小さな検証なら低コストで始められますが、本番運用や監視まで含めると別途費用がかかります。最初は小さく始め、使う範囲が見えてから拡張するのが良いです。
Codexにどこまで任せてよいですか?
調査、コード修正案、テスト、ドキュメント、ログ整理、改善案の作成は任せやすいです。外部送信、本番公開、DB削除、契約・金額確定、権限変更は人間承認を残すべきです。
非エンジニアでも始められますか?
完全に一人で安全運用するには、SSH、Git、サーバー、バックアップの基礎が必要です。不安がある場合は、最初に構成設計や危険操作リストだけ相談し、実装は小さく始めるのが現実的です。
まとめ: Codex/VPSはセキュリティと費用管理まで設計する
CodexをVPSで使うこと自体は、これからの自社システム開発やAI会社づくりにとても相性が良いです。ただし、価値が出るのは、セキュリティ、費用、承認、ログ、バックアップまで設計したときです。
AIは使えて当たり前です。大事なのは、現場・現物・現状を見て、AIに任せる作業と人間が判断する作業を分けることです。小さく始め、数字を見て、危険操作は承認制にし、事業を育てる仕組みにしていきましょう。
Codex/VPSで自社システムを小さく安全に始めたい方へ
FluxionWorksでは、AI社員、TASK/RESULT、承認管理、WordPress/ブログ改善、Codex/VPS活用を組み合わせて、小さく動く仕組みづくりを支援します。
参考: OpenAI Help: Codex CLI、OpenAI Codex sandbox docs、npm @openai/codex、Running Codex safely at OpenAI
関連記事: Xサーバー契約からCodex CLI導入までの具体的な手順は、CodexをVPSに導入する手順。Xサーバー契約から安全な初期設定まで解説で整理しています。